
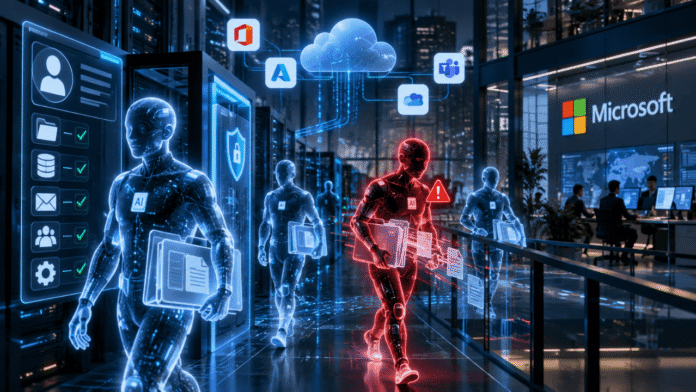

Microsoft şirkətlərdə süni intellekt agentlərinin istifadəsi genişləndikcə, bu sistemlərin yaratdığı təhlükəsizlik risklərinə diqqət çəkir. Şirkətin qiymətləndirməsinə görə, agentlər malik olduqları geniş giriş hüquqları səbəbindən “daxili təhdid” kimi çıxış edə bilər. Bu mövqe süni intellekt tətbiqlərində təhlükəsizlik yanaşmasının yenidən nəzərdən keçirilməsini zəruri edir.
Süni intellekt agentləri müəyyən tapşırıqları avtonom şəkildə yerinə yetirir: e-poçtları idarə edir, sənədləri emal edir, sistemlərə sorğular göndərir. Onların geniş icazələrlə işləməsi isə səhv və ya sui-istifadə halında ciddi nəticələrə səbəb ola bilər. Microsoft hesab edir ki, belə sistemlərə minimum zəruri hüquqlar prinsipi tətbiq olunmalı və fəaliyyətləri daim izlənməlidir.
Korporativ təhlükəsizlik üçün yeni çağırışlar
Şirkətlər süni intellekt agentlərini iş proseslərinə daxil etdikcə, ənənəvi kibertəhlükəsizlik modelləri kifayət etmir. Agentin hansı məlumatlara çıxışı olduğu, hansı əməliyyatları icra edə bildiyi və bu əməliyyatların necə yoxlanıldığı aydın müəyyən edilməlidir. Ekspertlər “sıfır etimad” (zero trust) yanaşmasının agentlərə də tətbiqini vacib hesab edir.
Digər tərəfdən, həddindən artıq məhdudiyyətlər agentlərin faydasını azalda bilər. Buna görə şirkətlər təhlükəsizlik və məhsuldarlıq arasında balans tapmalıdır. Microsoft-un xəbərdarlığı korporativ müştərilər üçün mühüm siqnaldır: süni intellekt agentləri tətbiq edilərkən audit, icazə idarəetməsi və monitorinq mexanizmləri əvvəlcədən qurulmalıdır.
Mənbə: webrazzi.com


