
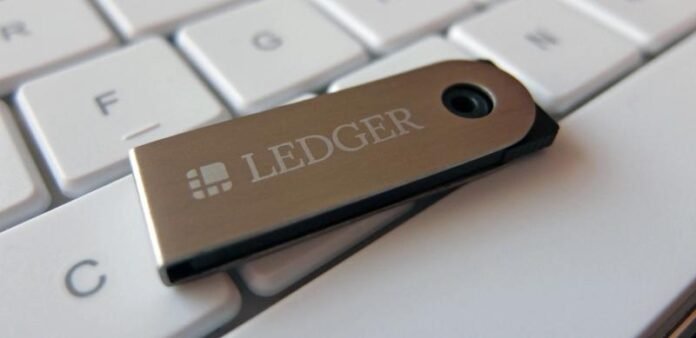

Ledger şirkəti CryptoBilis tərəfindən satılan cihazlardakı gizli komponentin istifadəçilərin əsas açarlarını Ledger-in proqram təminatını dəyişmədən necə oğurlaya bildiyinə dair ilk rəsmi açıqlamasını verib. Hardware pul kisəsi istehsalçısı bildirir ki, casus çip məlumatları mobil şəbəkə vasitəsilə ötürüb.
Aşkar edilən təhlükəsizlik boşluğu
Hadisə hardware pul kisələrinin təhlükəsizliyi ilə bağlı ciddi suallar doğurur. İstifadəçilər cihazların rəsmi kanallardan alınmasının vacibliyini bir daha anlayır. Kripto bazarında hardware pul kisələri aktivlərin qorunması üçün ən etibarlı vasitə hesab olunurdu.
Ledger qeyd edib ki, təsdiqlənmiş bütün hallar Cənub-Şərqi Asiya distribyutoru tərəfindən satılan cihazlara aiddir. Şirkət 93 milyon dollara qədər vəsaitin izlənildiyini və 10 milyon dolların dondurulduğunu bildirib. Tənqidçilər isə hardware istehsalçısının rəsmi satış kanalına görə məsuliyyət daşımalı olduğunu vurğulayır.
İstifadəçilər üçün tövsiyələr
Kripto aktivlərinin təhlükəsizliyi üçün istifadəçilər cihazları yalnız rəsmi satıcılardan almalı, qablaşdırmanın bütövlüyünü yoxlamalı və ilkin quraşdırma zamanı seed ifadəsini heç kimlə paylaşmamalıdır. Bu cür hadisələr kripto ekosistemində təhlükəsizlik mədəniyyətinin gücləndirilməsinin vacibliyini göstərir.
Azərbaycanda da kripto istifadəçilərinin sayı artır və belə xəbərlər yerli auditoriya üçün xəbərdarlıq xarakteri daşıyır. Rəqəmsal aktivlərin qorunması üçün beynəlxalq təcrübənin öyrənilməsi vacibdir.
Mənbə: coindesk.com


